Привет!
В октябре было много разных событий. Но сейчас мы все сосредоточены на главном — безопасности серверов и систем. Собрали в дайджесте только инструкции по ИБ и важные апдейты по самым значимым инцидентам.
В выпуске: разбор уязвимости в VMmanager и информация по патчам для PHP2Shell. А также подробное руководство, как пройти идентификацию домена в зонах .ru, .рф и .su (чтобы не потерять доступ к своим доменам), и инструкции по безопасности на Хабре.
Статьи и инструкции
Идентификация доменов
С 1 сентября 2026 года вступили в силу изменения закона № 569-ФЗ. Согласно новым нормам, для регистрации и управления доменом в зонах .ru, .рф и .su администратору нужно обязательно идентифицироваться через Госуслуги. В статье — пошаговая инструкция, как пройти идентификацию и что важно учесть.
Как безопасно использовать нейросети в 2026 году
Мы используем ИИ в повседневной жизни и в работе. Но все ли риски мы осознаем? Мы решили поговорить о том, какие опасности могут подстерегать при работе с нейросетями, и рассказать, как от них защититься — обычным пользователям и компаниям.
Habr: подборка статей о безопасности
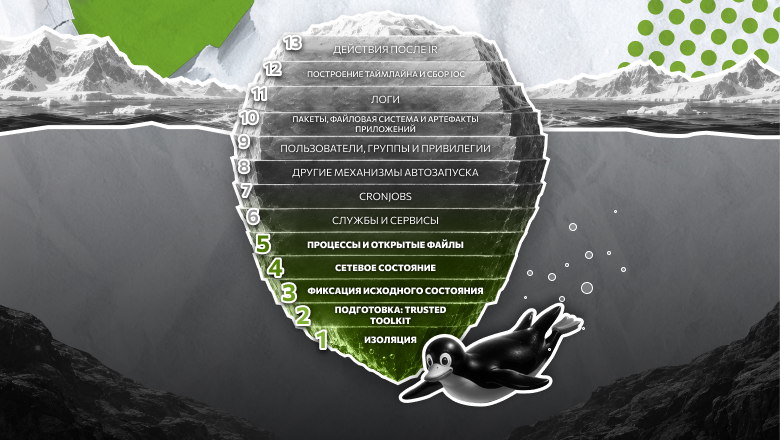
На фоне новостей об уязвимостях и атаках полезно иметь под рукой методику расследования: составили подборку статей с Хабра, где рассказываем о системном подходе к расследованию инцидентов на Linux и Windows.
Отдельно разбираем, как защитить критически важный компонент lsass.exe, актуальный для пользователей Windows, и рассказываем, как настроить базовые меры защиты IT-инфраструктуры в условиях ограниченного бюджета.
Новости октября
Уязвимость VMmanager: разбор инцидента
17 октября 2026 года злоумышленники получили доступ к части нашей инфраструктуры через уязвимость в системе управления виртуализацией VMmanager 6. Они запустили на узлах программу для кражи данных, которая подключала диски клиентских виртуальных серверов в режиме «только для чтения» и копировала чувствительные данные.
Мы опубликовали подробный технический разбор инцидента. В отчете описаны хронология событий, механизм атаки, оценка масштаба и все предпринятые меры по восстановлению безопасности.
Мы ограничили доступ к панели VMmanager сразу после обнаружения проблемы, и восстанавливать его пока не планируем. Если вы ранее подключались к серверу только по VNC, остаётся способ подключения по SSH — как это сделать, рассказывали в этой статье.
Что важно знать про работу поддержки, чтобы ускорить обработку тикета
Инциденты, произошедшие в октябре, — редкость, и мы очень благодарны вам за терпение. Наша техническая поддержка работает 24/7: обращения принимаются, но время их обработки может быть увеличено. Сейчас временно закрыты обращения в чате на сайте и звонки, но можно написать запрос в Личном кабинете.
Чтобы тикет обрабатывался быстрее, советуем:
- Не дублировать запросы по одной теме. Если в них приведены разные формулировки проблемы, это может запутать. Если нужно внести уточнения, лучше добавить их в тот же запрос, где была поставлена задача.
- Формулировать запрос конкретно: чётко указать суть и детали проблемы, услугу, с которой она связана, а также проверить наличие доступов для поддержки. Тогда специалисту не придётся просить уточнений, и он сможет быстрее разобраться с запросом.
- Проверять ИИ-тексты. Если генерируете запрос, проверьте, считывается ли его суть. Зачастую ИИ-тексты получаются длинными и витиеватыми, и специалисту требуется много времени, чтобы в него вникнуть — всё это затягивает ответ.
Подробнее о правилах создания тикета
PHP2Shell: уже не две, а три уязвимости
20 октября стало известно о двух уязвимостях в PHP: они позволяют без авторизации повредить память процесса или обратиться к освобождённой памяти, а затем выполнить чужой код или вытащить секреты — пароли, ключи и токены. Обе уязвимости получили 9,2 балла по шкале CVSS v4.0.
Уязвимыми оказались практически все версии PHP. Исправления вошли в состав следующих релизов:
- PHP 8.5.12;
- PHP 8.4.27;
- PHP 8.3.36;
- PHP 8.2.35.
Для веток PHP 7.4, 8.0 и 8.1 разработчики уже опубликовали патчи. Однако после публикации исследователи сообщили о новом способе эксплуатации и ещё одной уязвимости, которая также позволяет удалённо выполнить код, но проявляется только при редком сочетании нестандартных настроек и особенностей PHP-кода.
Здесь и здесь подробнее рассказали о механизмах атаки и рекомендациях для системных администраторов.
Что ещё можно предпринять для защиты ваших систем:
- Если у вас установлена панель ispmanager и актуальная ОС, установить исправленные пакеты поможет эта инструкция. Обновление можно установить через панель или вручную, после чего перезапустить Apache и PHP-FPM. Если использовали альтернативные версии PHP от ispmanager, разработчики панели выпустили патчи на версии PHP, начиная от 5.4.
- Если ваша ОС уже не поддерживается, исправленных пакетов PHP для неё нет. Клиентам с ispmanager мы можем помочь с установкой патчей для Debian 11 и Centos 7, чтобы закрыть конкретные уязвимости — для этого обратитесь в поддержку. Но это недостаточно безопасное решение: лучше перенести сервер на актуальную ОС: как это сделать, рассказывали здесь.
Если вы установили патч на PHP, но ваш сайт использует версию PHP без патча, уязвимость всё ещё угрожает безопасности. В этом случае необходимо переводить код сайта на поддержку более современной версии PHP, которая получила патч. В этом, к сожалению, наша поддержка помочь не сможет — это задача веб-разработчиков.
В неспокойное время важно следить за состоянием сайта и вовремя замечать проблемы и сбои. Чтобы делать это было удобнее, мы обновили панель мониторинга сайтов и полностью переработали её интерфейс. Подробнее об обновлениях рассказываем здесь.
Другие новости из мира ИБ
В потоке тревожных новостей легко что-то пропустить. Собрали подборки с уязвимостями и инцидентами, на которые стоит обратить внимание:
- Уязвимость в ядре WordPress, новая атака класса Spectre, апдейт по инцидентам с роутерами MikroTik.
- Атака BTR, уязвимости GitLab, угрозы Linux и новости Let’s Encrypt.
- Дыра в Brotli, атака на сеть Tor и свежие патчи.
Дайджест писала Ксения Н.

