Блог
Наш IT-бунт успешно завершён, можно спокойно возвращаться к своей рутине. Но перед этим подведём итоги.
Напомним, что с 15 по 30 сентября мы праздновали День программиста юмористической акцией. Дарили скидки на VDS до 35%, сертификаты на баланс до 1000 рублей и антиобразовательную программу «Выйти из IT».
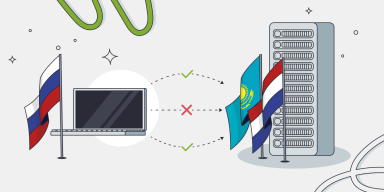



С 9 августа 2024 года стоимость реселлерских тарифов увеличится в среднем на 25%. Изменение коснется как действующих, так и архивных тарифов.
1 июля эксперты из компании Qualys заявили о том, что найдена критическая уязвимость (CVE-2024-6387) в OpenSSH. Она позволяет удаленно выполнить код с правами root без аутентификации. Уязвимость, известная как regreSSHion, проявляется в конфигурации по умолчанию с OpenSSH 8.5 на системах с Glibc.
Команда free предоставляет информацию об использованной и неиспользованной памяти, а так же о разделе подкачки (swap). В этой статье разберем несколько полезных примеров использования этой команды.
SSHGuard — самое простое приложение, которое я видел в последнее время, для защиты от массового подбора паролей к различным сервисам.
Изначально подразумевалась шуточная статья про то, как в результате взлома можно получить настроенный игровой сервер. Но после я задумался и решил расширить тему.
Сегодня поговорим о платных плагинах, расширениях и темах оформлений, которые в некоторых местах можно взять бесплатно. Отбросим нравственные аспекты этой темы и обратим внимание на техническую.
В этой статье мы рассмотрим установку и настройку W3 Total Cache для максимальной производительности.
В работе сервера можно отследить, какие выполняются процессы и количество используемых файловых дескрипторов.
CentOS ветки 6.x поставляется с версией Python 2.6 и ее невозможно просто так заменить на, к примеру 2.7, так как последний глубоко интегрирован в систему. Но можно установить параллельно другую версию.
19 ноября 2014 вышло критическое обновление безопасности для Drupal 7 и 6.

15 ноября наконец-то официально представлен релиз популярной серверной ОС — FreeBSD 10.1.
Развитие технологий позволяет изменить мнение о ненадежности SSD-дисков. Конечно, их технологический ресурс может быть несколько ниже, чем у SAS или SATA. Но их неоспоримый плюс – молниеносная скорость работы – перекрывает не только это, но и их небольшие объемы, и высокую стоимость.

